在win7旗舰版中打开“注册表编辑器”窗口,展开并定位到如下分支,按照以下修改完成之后重新启动电脑即可使修改生效
1 w q1 A2 S9 m/ Q$ M 修改Win7系统安全日志的存放路径/ @4 |1 x; Z o- s1 d! Y) Z) c; d8 L
具体步骤
: D F f+ Q u! l/ e, I 1、在win7旗舰版中打开“注册表编辑器”窗口,展开并定位到如下分支:- q5 P8 b& d$ t: _
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Semces\EventLog\Security双击并修改右侧窗格中的“file”值,在弹出的属性窗口中将属性内容由“%SystemRoot%\System32\config\SecEvent.Evt”改为新的存放路径即可。! t0 }! Z9 M" S5 _; g. P, I3 A" Y* v! n* E
完成修改后,重新启动电脑即可使修改生效。* D# P v5 _8 g) l
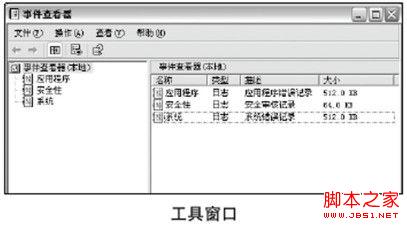
: h% e. x: V/ p. j0 ]2 c 2、要运行“事件查看器”工具,需要依次单击“开始”一“程序”一“管理工具”一“事件查看器”。此外,也可以在“运行”栏或“命令提示符”窗口中,使用命令“Eventvwr.msc”来运行此工具。1 W4 q1 Y+ O) g8 Z4 j+ r5 H' X# L
在“事件查看器”窗口中选中一种日志类型后,在切换到右侧窗格中,会列出各个事件的分类、日期、时间等多种事件头号信息。
# Q4 D; j2 h4 g2 ~' ^& J/ K' @ 这些日志的具体含义如表所示。
6 I- n" x* |' G 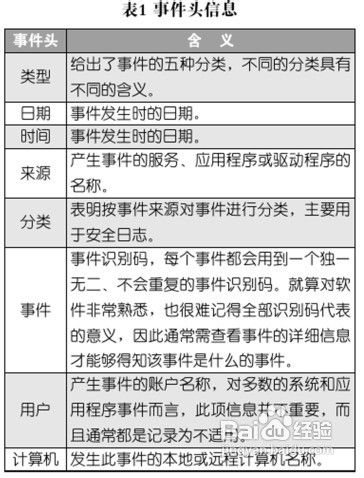 % k1 j" `# F$ g( z; k* h6 }
3、我们可以自由控制宇段的出现,为此,需要依次单击“查看”一“删除/添加列”菜单,在弹出的如图所示窗口中,选取不想看到的宇段,单击“删除”按钮将字段移到左侧栏中即可。5 a7 t) Z& [4 C: ^0 O
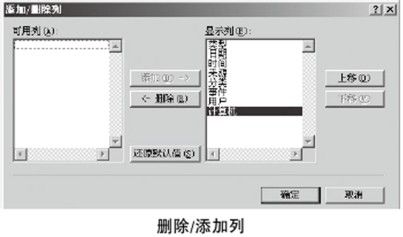
# |5 R1 A7 J$ E& A& c5 I 4、在右侧列表中,选中某字段并单击“上移”或“下移”按钮后,可以萝卜家园调整该字段在事件査看器窗口中由左到右的显示次序。
) ]& d' D9 j" D" Y 在“类型”列表中,不同的类型意味着事件的严重等级不同,在如表所示中给出了常见的五种等级的含义。
) g3 V! w h. a4 F6 Q 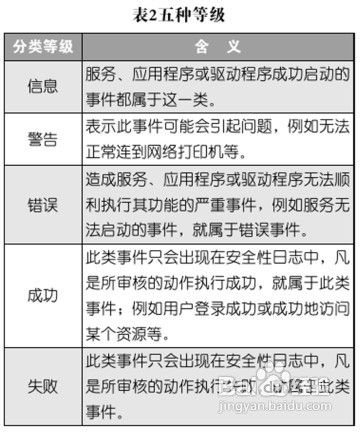
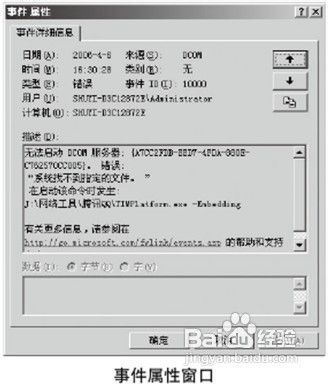
, b2 y1 {; B# Z5 `1 _! J5 S+ `9 y 5、根据上述的分类说明,双击某种分类等级的日志后,在弹出电脑公司的事件属性窗口中,可以看到为什么引起此事件的原因。! |5 }6 r Z+ r* b( R1 @
, L0 U9 x7 t0 Y3 b& e( w( {9 z$ k$ o3 T END
. g/ {. `8 m" D |


 发表于 2014-1-20 10:00:58